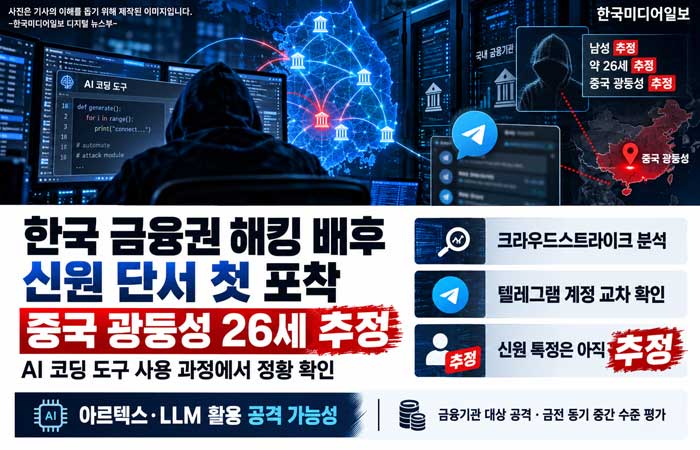
최근 한국 금융기관을 겨냥한 사이버 공격의 배후로 추정되는 인물에 대한 신원 단서가 처음 포착됐다. 공격자가 생성형 인공지능(AI) 코딩 도구를 사용하는 과정에서 자신의 개인정보를 입력하면서 추적의 실마리가 노출된 것으로 분석됐다.
글로벌 사이버보안 기업 크라우드스트라이크는 7일(현지시간) 공개한 분석 보고서에서 최근 한국 금융권을 공격한 인물이 중국 광둥성에 거주하는 26세 인물일 가능성이 있다고 밝혔다.
다만 크라우드스트라이크는 현재 확보된 정보가 여러 정황을 교차 분석한 결과인 만큼 해당 인물을 실제 공격자로 확정한 것은 아니라고 설명했다.
이번 신원 단서는 공격자가 생성형 AI 기반 코딩 도구인 ‘클로드 코드(Claude Code)’를 사용하는 과정에서 포착됐다.
보고서에 따르면 공격자는 클로드에 자신이 수행한 침투테스트 경력을 토대로 보안 연구자 이력서를 작성하도록 요청했다. 이 과정에서 이름 이니셜과 텔레그램 계정, 학력, 거주지 등 신원을 추적할 수 있는 정보가 입력된 것으로 파악됐다.
특히 당시 확인된 텔레그램 계정은 다른 사이버 공격 활동에서도 등장한 것으로 분석됐다.
크라우드스트라이크는 텔레그램 기반 대체불가토큰(NFT) 선물 마켓플레이스의 취약점을 조사한 활동과 중국의 한 결제 플랫폼을 겨냥한 공격 정황에서도 동일한 계정명이 사용됐다고 밝혔다.
보안업체는 이처럼 서로 다른 공격 과정에서 나타난 정보를 교차 분석해 동일 인물이 활동했을 가능성을 제시했다. 다만 계정이나 입력 정보가 도용됐을 가능성 등을 완전히 배제할 수 없어 신원 특정에는 추가 확인이 필요하다는 입장이다.
앞서 크라우드스트라이크는 지난달 말부터 이달 초까지 한국 금융기관을 겨냥한 사이버 공격이 진행된 것으로 분석했다.
공격자는 중국에서 개발된 오픈소스 에이전틱 침투테스트 도구 ‘아르텍스(ARTEX)’와 대규모언어모델(LLM)을 결합해 공격에 활용한 것으로 파악됐다.
에이전틱 AI 기술은 사람이 일일이 명령을 내리지 않아도 일정한 목표를 바탕으로 여러 작업을 연속적으로 수행할 수 있다는 점에서 사이버 공격 자동화에도 악용될 가능성이 제기되고 있다.
이번 공격자 역시 AI 도구를 이용해 침투 과정의 일부를 자동화하거나 공격 효율을 높인 것으로 보안업계는 분석하고 있다.
공격자의 배경에 대해서는 중국어 사용자로 추정됐으며 국가 주도의 사이버 공격보다는 금전적 이익을 목적으로 활동했을 가능성이 중간 수준의 신뢰도로 평가됐다.
이번 사례는 사이버 공격자가 생성형 AI를 공격 도구로 활용하는 동시에 AI와 주고받은 정보가 역으로 공격자의 신원을 추적하는 단서가 될 수 있다는 점에서도 주목된다.
금융기관을 대상으로 한 AI 기반 사이버 공격이 현실화하면서 금융권의 보안 시스템도 기존 악성코드 탐지 중심에서 AI를 활용한 자동화 공격과 침투 행위까지 대응할 수 있는 방향으로 강화해야 한다는 지적이 나온다.
이수민 기자