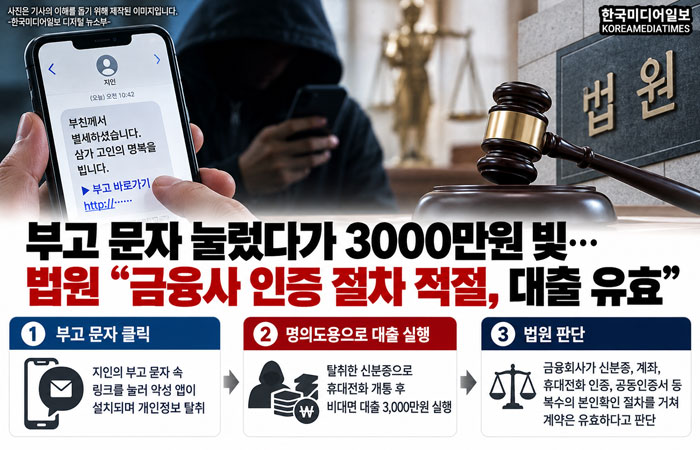
부고 문자를 가장한 악성 링크로 개인정보를 탈취당한 뒤 본인 명의의 대출까지 실행됐더라도 금융회사가 복수의 본인확인 절차를 충실히 거쳤다면 대출계약의 효력을 인정할 수 있다는 법원 판단이 나왔다.
15일 법조계에 따르면 전주지방법원 민사항소부는 명의도용 피해자 A씨가 금융회사 B사를 상대로 제기한 채무부존재확인 소송에서 A씨에게 3000만원의 대출 채무가 없다고 판단한 1심을 취소하고 원고의 청구를 기각했다. 판결은 지난달 17일 선고됐으며 전주지법이 14일 주요 판결로 공개했다.
사건은 A씨가 지인의 부친이 사망했다는 내용의 부고 문자에 포함된 링크를 누르면서 시작됐다. 링크를 통해 A씨의 휴대전화를 원격으로 제어할 수 있는 악성 애플리케이션이 설치됐고, 신원을 알 수 없는 범인은 휴대전화에 저장돼 있던 운전면허증 이미지를 확보했다.
범인은 탈취한 개인정보와 운전면허증 이미지를 이용해 A씨 명의의 휴대전화를 새로 개통했다. 이후 A씨의 인적사항을 토대로 B사를 포함한 16개 금융기관과 대출 상담을 진행하고, 새로 개통한 휴대전화에 B사의 모바일 애플리케이션을 설치했다.
범인은 이 과정에서 A씨 소유 자동차에 근저당권을 설정하는 조건으로 3000만원의 비대면 대출계약을 체결했다. 대출금은 A씨 명의 계좌로 입금된 뒤 다른 계좌들로 빠져나간 것으로 조사됐다.
A씨는 자신이 대출계약을 체결하거나 돈을 사용한 사실이 없고 범인이 부정하게 발급받은 공동인증서로 전자서명한 만큼 채무를 부담할 수 없다고 주장했다. 금융회사가 휴대전화에 저장된 운전면허증 이미지를 다시 촬영한 이른바 ‘2차 사본’을 받아 실명을 확인한 것도 적절한 절차가 아니라고 지적했다.
B사는 A씨 명의의 신분증과 계좌, 휴대전화 및 공동인증서를 통해 본인확인을 진행했기 때문에 대출 신청자가 A씨 본인이라고 믿을 정당한 이유가 있었다고 맞섰다.
항소심 재판부는 범인이 A씨 명의를 도용해 대출계약을 체결한 사실은 인정했다. 다만 B사가 운전면허증 진위를 확인하고 기존 계좌에 1원을 이체해 인증번호를 검증한 데 이어 휴대전화 본인인증과 공동인증서 전자서명까지 거친 점을 판단 근거로 삼았다.
재판부는 이 같은 복수의 인증 절차를 종합하면 금융회사가 대출 신청을 A씨의 의사에 따른 것으로 믿을 만한 정당한 이유가 있었다고 판단했다. 휴대전화에 보관된 운전면허증 이미지를 모바일 앱으로 다시 촬영해 제출받았다는 이유만으로 본인확인 절차가 부적절했다고 단정할 수도 없다고 봤다.
대출계약서와 자동차 근저당권 설정 동의서에 기재된 휴대전화번호가 서로 달랐던 점도 쟁점이 됐다. 재판부는 여러 단계의 본인인증이 한 차례도 실패하지 않고 완료된 점 등을 고려하면 전화번호 차이만으로 금융회사가 명의도용 사실을 알았거나 주의를 기울였다면 알 수 있었다고 보기 어렵다고 판단했다.
이번 판결은 명의도용 피해가 발생했다는 사실만으로 비대면 대출계약이 자동으로 무효가 되는 것은 아니라는 점을 보여준다. 전자문서 및 전자거래 기본법은 전자문서를 받은 금융회사가 해당 문서를 명의자의 의사에 따라 전송된 것으로 믿을 정당한 이유가 있는 경우 그 법적 효과를 명의자에게 귀속시킬 수 있도록 규정하고 있다.
다만 이번 판단을 모든 명의도용 대출에 일률적으로 적용하기는 어렵다. 금융회사가 법령과 당시 기술 수준에 맞는 본인확인 절차를 실제로 이행했는지, 명의도용을 의심할 만한 정황을 놓치지 않았는지 등에 따라 계약의 효력과 금융회사의 책임은 달라질 수 있다.
이수민 기자